Уровни прав
Представьте права как слои. Каждый слой может добавлять пользователю доступ. Пирамида расширяется по мере роста доступа:- Сервисный аккаунт без группы — самый узкий уровень. Сервисный аккаунт, не входящий ни в одну группу, может писать в чат, но не может искать и не имеет доступа ни к одной странице администрирования. Сюда попадают только сервисные аккаунты; обычные пользователи всегда начинают с группы.
- Basic даёт пользователям основной доступ к рабочему пространству: чат, поиск и личное использование.
- Менеджер группы добавляет доступ к управлению участниками и ресурсами одной конкретной группы.
- Права группы предоставляют права на уровне организации всем участникам этой группы.
- Admin имеет полный доступ ко всему рабочему пространству.
Слои показывают, насколько далеко простирается доступ, а не строгую иерархию.
Менеджер группы и право группы — разные механизмы: доступ менеджера группы всегда ограничен группами,
которыми он управляет, а право группы действует во всей организации. В зависимости от того, что вы предоставляете,
одно не обязательно «больше» другого.
Группы по умолчанию
В Yahont есть две группы по умолчанию:
Обычные пользователи попадают в группы по умолчанию в зависимости от уровня доступа. Сервисные аккаунты,
например API-ключи, тоже можно назначать в группы при настройке.
Пользовательские группы позволяют предоставлять определённые права пользователям этой группы.
Пользовательские группы и настраиваемые права групп — функция Enterprise Edition.
Сервисные аккаунты и группы
Сервисный аккаунт получает доступ так же, как пользователь: из групп, в которые он входит. Вы выбираете эти группы в селекторе Группы при создании API-ключа. Сервисный аккаунт, который не входит ни в одну группу, может писать в чат, но не может искать и не имеет доступа ни к одной странице администрирования. Это самый узкий уровень в слоях прав. Чтобы дать сервисному аккаунту больше доступа, добавьте его в группу. Тогда он получит права этой группы точно так же, как пользователь.Как Yahont вычисляет права пользователя
Yahont проверяет каждую группу, в которую входит пользователь, и объединяет права из этих групп. Если этот же пользователь также назначен менеджером группы на странице группы, Yahont добавляет и этот ограниченный доступ менеджера. Например, у Прии следующие назначения:
Прия получает все три набора доступа. Группа Analytics Viewers не ограничивает её доступ менеджера Engineering,
а доступ менеджера Engineering ничего не отнимает у Basic.
Права групп
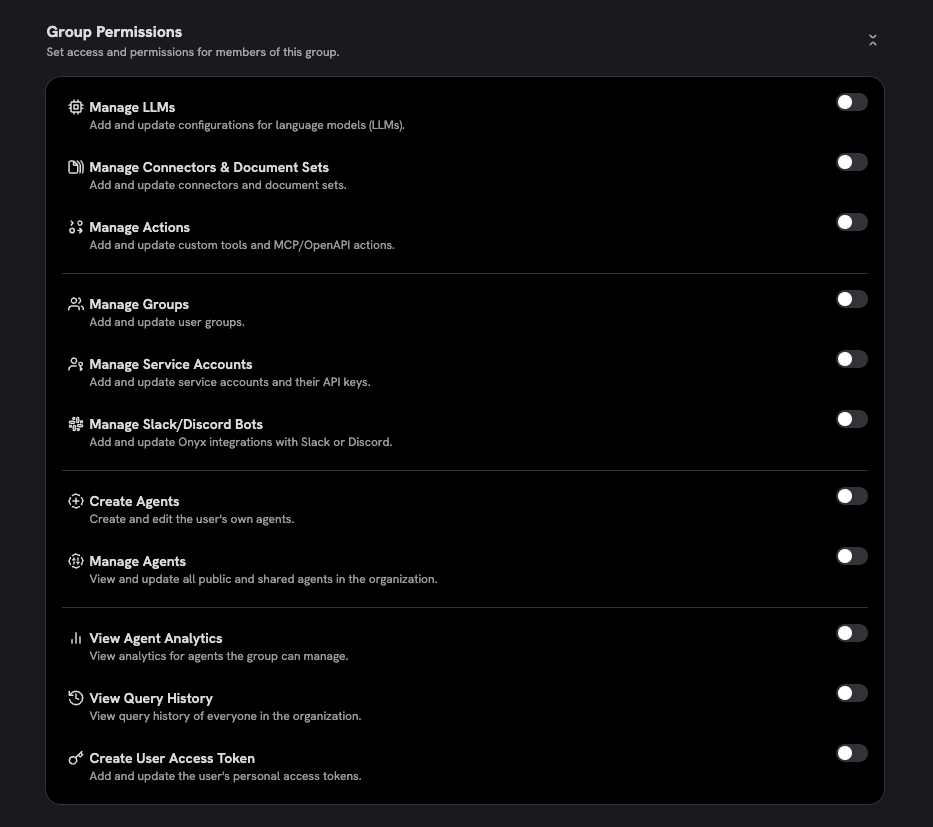
Права группы предоставляются группе и действуют для каждого участника этой группы. Используйте права групп, когда хотите, чтобы у команды была одна и та же возможность на уровне организации. Типичные примеры:- Дайте группе ИТ-администраторов Управление коннекторами и наборами документов, чтобы они управляли всеми коннекторами.
- Дайте группе, отвечающей за модели, Управление LLM, чтобы они настраивали языковые модели.
- Дайте группе аналитиков Просмотр истории запросов, чтобы они изучали активность запросов.
- Дайте группе платформы для разработчиков Управление действиями, чтобы они поддерживали действия рабочего пространства и MCP-серверы.
Менеджеры групп
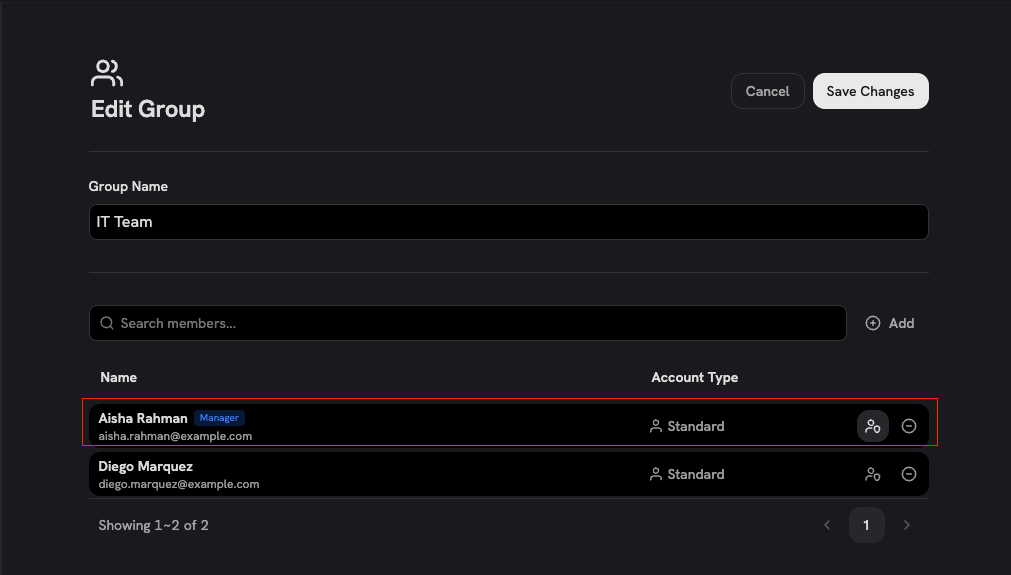
Менеджер группы — пользователь, который может управлять одной конкретной группой на странице этой группы. Это модель ограниченных прав в Yahont. Менеджеры групп полезны, когда руководитель команды должен управлять пользователями и ресурсами своей команды, но не должен получать полномочия администратора на уровне организации. В рамках группы, которой он управляет, менеджер группы может:- Добавлять участников в эту группу и удалять их.
- Управлять коннекторами и наборами документов, доступными только этой группе.
- Управлять агентами, доступными только этой группе.
- Управлять действиями через агентов, доступных этой группе.
- Управлять ресурсами, которые не доступны группе, которой он управляет.
- Делать ресурс публичным.
- Делиться ресурсом с группой, которой он не управляет.
- Предоставлять права на уровне организации.
Право группы и менеджер группы
Это самое важное различие:
Если вы хотите, чтобы человек управлял ресурсами только одной группы,
сделайте его менеджером группы на странице этой группы.
Не предоставляйте право Управление на уровне всей группы, потому что права групп действуют во всей организации.
Доступные права групп
Следующие права можно назначать пользовательским группам:Право Просмотр аналитики агентов не ограничивается доступом менеджера группы. Право можно предоставить группе,
но для аналитики на уровне агента пользователь по-прежнему должен владеть агентом,
если у него нет права Управление агентами.
В Community Edition нет настройки прав групп, поэтому право Создание агентов доступно всем.
Права из этой таблицы настраиваются для каждой группы в Enterprise Edition.
Доступ к документам определяется отдельно
Права определяют, что пользователь может делать в панели администратора и какими ресурсами он может управлять. Видимость документов по-прежнему определяется настройками доступа коннекторов и ресурсов. Коннекторы могут быть:- Приватные: видны только создателю и пользователям или группам, которым явно предоставлен доступ.
- Публичные: видны всем пользователям Yahont.
- Автосинхронизация прав: доступ ограничен правами, синхронизированными из исходной системы.
Типичные настройки
Краткий чек-лист
- Помещайте обычных пользователей в Basic.
- Помещайте полных администраторов в Admin.
- Используйте права групп, только когда доступ должен действовать на уровне организации.
- Используйте менеджера группы, когда доступ должен оставаться ограниченным одной группой.
- Проверяйте настройки доступа коннекторов отдельно, потому что видимость документов обеспечивается вне списка прав групп.
Часто задаваемые вопросы
Права складываются или переопределяют друг друга?
Права складываются или переопределяют друг друга?
Права складываются. Если пользователь входит в несколько групп, Yahont объединяет права из всех этих групп.
Членство в одной группе не отнимает доступ, предоставленный другой группой.
Ограничены ли права групп этой группой?
Ограничены ли права групп этой группой?
Нет. Права групп действуют на уровне организации. Только доступ менеджера группы ограничен конкретной группой.
Когда использовать менеджера группы вместо права группы?
Когда использовать менеджера группы вместо права группы?
Используйте менеджера группы, когда один человек должен управлять участниками и ресурсами только одной группы.
Используйте право группы, когда каждый участник группы должен получить возможность на уровне организации.
Может ли менеджер группы сделать ресурс публичным?
Может ли менеджер группы сделать ресурс публичным?
Нет. Менеджеры групп не могут делать коннекторы,
наборы документов или агентов публичными и не могут делиться ресурсами с группами, которыми не управляют.
Показывает ли «Просмотр аналитики агентов» аналитику всех агентов?
Показывает ли «Просмотр аналитики агентов» аналитику всех агентов?
Нет. Просмотр аналитики агентов позволяет пользователям просматривать аналитику агентов, которыми они владеют.
Пользователи с правом Управление агентами могут просматривать аналитику всех агентов.
Показывает ли право управления все документы в поиске?
Показывает ли право управления все документы в поиске?
Нет. Видимость документов определяется отдельно настройками доступа коннекторов: Приватный,
Публичный и Автосинхронизация прав.
Какие группы есть по умолчанию?
Какие группы есть по умолчанию?
Группы по умолчанию — Basic и Admin.
Используют ли сервисные аккаунты права групп?
Используют ли сервисные аккаунты права групп?
Да. Сервисные аккаунты, например API-ключи, назначаются в группы и получают права из этих групп точно так же,
как пользователь. Вы выбираете группы в селекторе Группы при создании ключа. Сервисный аккаунт,
не входящий ни в одну группу, может писать в чат,
но не может искать и не имеет доступа ни к одной странице администрирования. Аккаунты ботов,
анонимные и внешние аккаунты-заполнители управляются системой, и ими не управляют как обычными пользователями.
Что будет, если пользователь не входит ни в одну группу?
Что будет, если пользователь не входит ни в одну группу?
У него нет никаких прав. Весь доступ в Yahont определяется членством в группах.
Как анонимные пользователи вписываются в права?
Как анонимные пользователи вписываются в права?
Анонимные пользователи существуют только при включённом анонимном доступе и могут попасть только в чат.
У них нет аккаунта, и они не входят ни в одну группу, поэтому им нельзя выдать права,
и они не отображаются в слоях прав как отдельный уровень.
Можно ли создавать пользовательские роли?
Можно ли создавать пользовательские роли?
Да. Создайте пользовательскую группу и назначьте права, соответствующие нужной роли.