Предварительные требования
- Убедитесь, что к вашему инстансу EC2 прикреплена роль IAM.
- Проверьте, что профиль инстанса настроен правильно, в консоли AWS в разделе EC2 › Instance Settings › Attach/Replace IAM role.
Обновление существующей роли IAM
Поскольку к вашему инстансу EC2 уже прикреплена роль IAM, нужно обновить её, добавив необходимые права S3:1
Откройте роль в IAM
В консоли AWS откройте IAM › Roles и найдите существующую роль вашего инстанса EC2.
2
Прикрепите политику S3
Нажмите на роль и откройте вкладку Permissions. Нажмите Add permissions › Attach policies.
Найдите и выберите политику AmazonS3ReadOnlyAccess. Нажмите Attach policies.
1
Создайте встроенную политику
На той же вкладке Permissions роли нажмите Add permissions › Create inline policy.
Переключитесь на JSON и добавьте эту политику (замените Назовите политику (например,
your-source-bucket-name):OnyxS3Access) и нажмите Create policy.Ввод учётных данных в Yahont
При настройке коннектора S3 в Yahont нужно:1
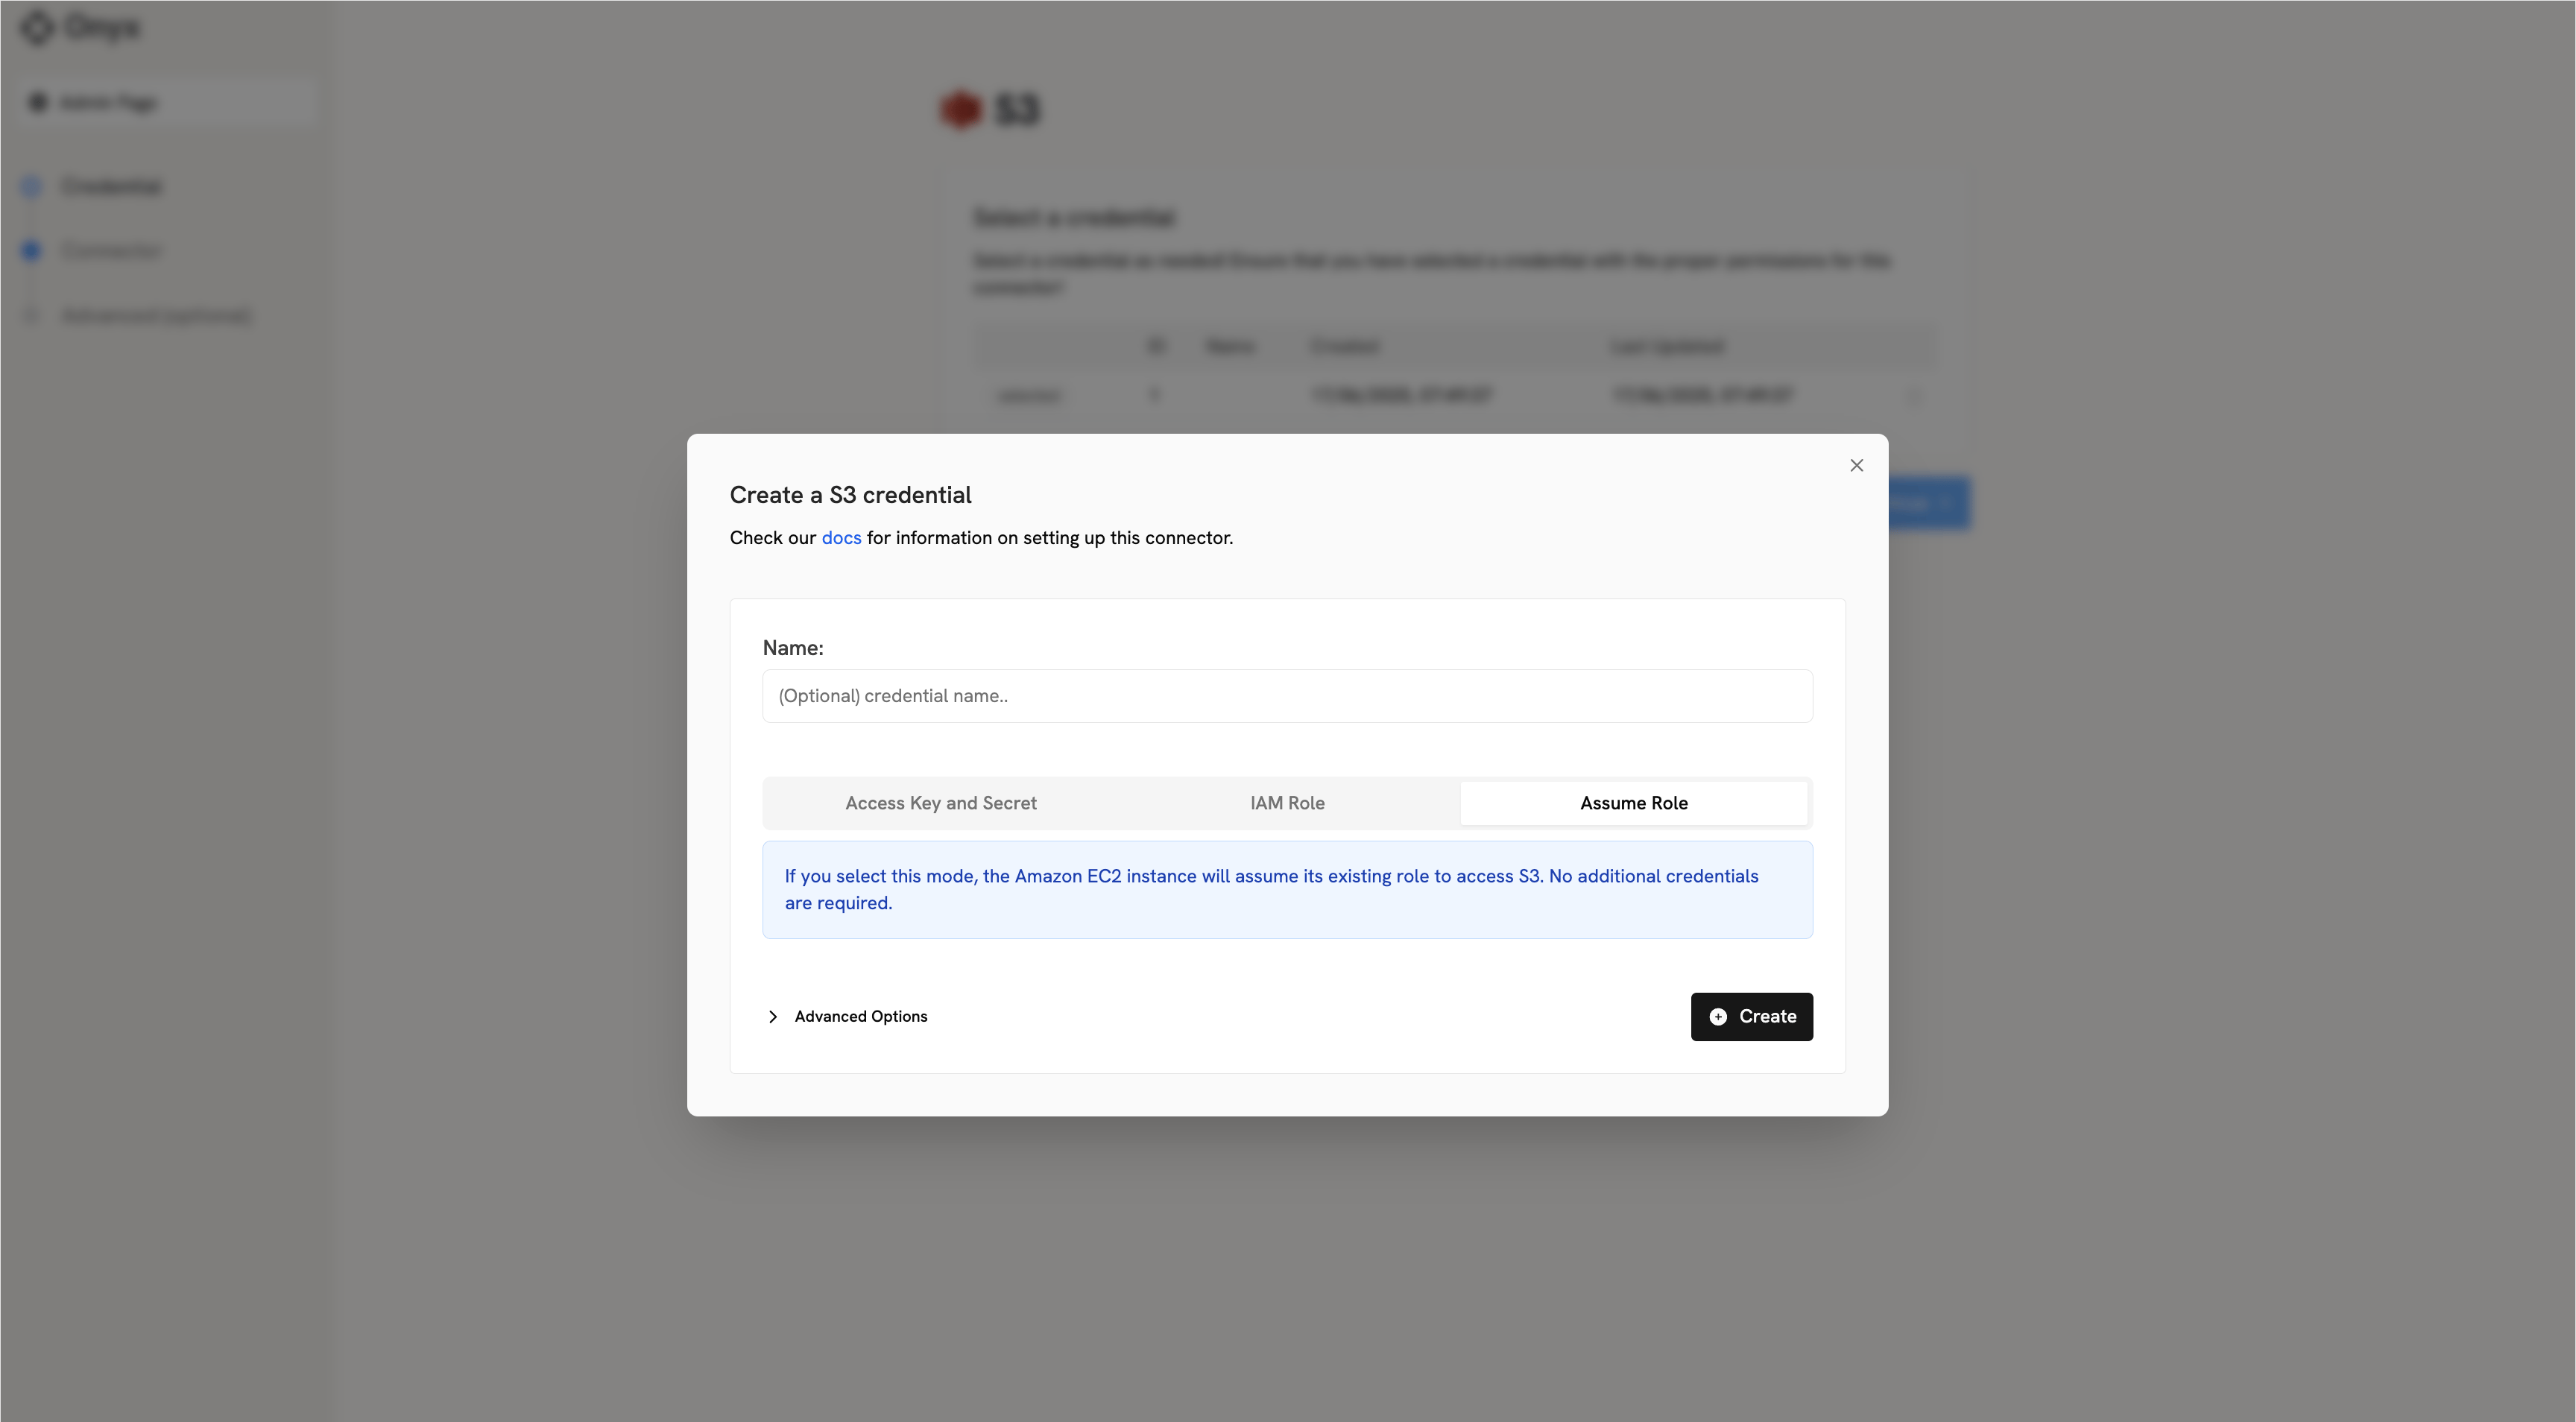
Откройте вкладку Assume Role
Нажмите на вкладку Assume Role
2
Учётные данные не требуются
Учётные данные вводить не нужно — коннектор автоматически использует роль, прикреплённую к вашему инстансу EC2.